Bảo hiểm xã hội tỉnh Gia Lai kiên quyết ngăn chặn gian lận, trục lợi quỹ bảo hiểm y tế
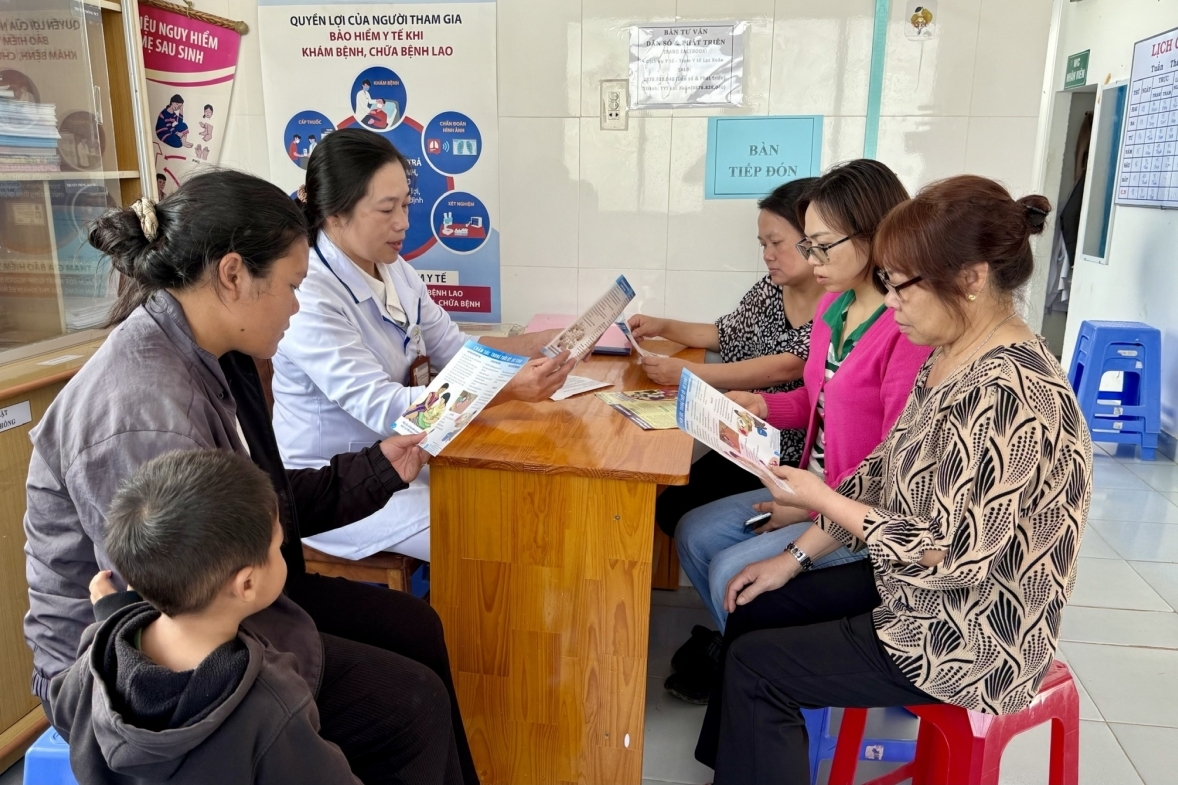
Bảo hiểm xã hội tỉnh Gia Lai tổ chức liên tiếp 2 hội nghị với mục tiêu kiên quyết ngăn chặn gian lận, trục lợi Quỹ bảo hiểm y tế.


 |
| Lỗ hổng ChatGPT cho phép tin tặc đánh cắp dữ liệu Gmail. Ảnh có sự hỗ trợ của AI |
Theo báo cáo nghiên cứu vừa được công bố bởi hãng bảo mật Check Point Research, lỗ hổng này cho phép kẻ tấn công điều khiển phiên làm việc của nạn nhân để thực thi các tác vụ độc hại xuyên tài khoản. Đáng chú ý, vụ tấn công có thể khai thác trực tiếp quyền truy cập vào các công cụ, dữ liệu và ứng dụng đã được liên kết với tài khoản của nạn nhân mà không kích hoạt bất kỳ cảnh báo bảo mật rõ ràng nào.
Trong kịch bản thử nghiệm thực tế, các chuyên gia đã chứng minh rằng một phiên ChatGPT của nạn nhân có thể bị thao túng để tự động đọc dữ liệu email từ tài khoản Gmail đã kết nối, sau đó chuyển tiếp toàn bộ thông tin này về phiên làm việc do tin tặc kiểm soát ngay trong quá trình người dùng đang trò chuyện bình thường.
Kịch bản “nội gián bị ép buộc”
Check Point mô tả đây là kịch bản tấn công dạng “nội gián bị ép buộc” (coerced insider). Trong tình huống này, bản thân hệ thống AI không bị chiếm quyền điều khiển hoàn toàn, nhưng mô hình bị dẫn dụ để thực hiện các hành vi trái phép ngay bên trong ranh giới ủy quyền tin cậy của người dùng. Phạm vi ảnh hưởng không chỉ dừng lại ở Gmail mà còn bao gồm bất kỳ dịch vụ nào mà phiên làm việc của nạn nhân được cấp quyền truy cập, chẳng hạn như Google Drive, Microsoft Teams hay các kho lưu trữ mã nguồn GitHub.
Nguồn gốc của lỗ hổng bắt nguồn từ môi trường thực thi mã của ChatGPT. Về nguyên tắc thiết kế, mỗi tác vụ của người dùng được vận hành bên trong các bộ chứa (container) độc lập, tách biệt hoàn toàn giữa các tài khoản. Tuy nhiên, để phục vụ nhu cầu cài đặt các gói phần mềm và thư viện lập trình bên trong các container này, OpenAI đã định tuyến các yêu cầu thông qua một dịch vụ nội bộ dựa trên nền tảng JFrog Artifactory.
Các nhà nghiên cứu phát hiện ra rằng, dù các container không được phép liên lạc trực tiếp với nhau, từng container riêng lẻ lại có thể đọc và ghi siêu dữ liệu vào dịch vụ dùng chung này. Vô hình trung, phần siêu dữ liệu phân phối gói phần mềm đã trở thành một “bảng tạm dùng chung” giữa các container vốn phải được cô lập nghiêm ngặt.
Bằng cách nhúng các chỉ lệnh độc hại vào phần siêu dữ liệu đó, phiên làm việc của kẻ tấn công có thể bí mật đẩy lệnh sang phiên của nạn nhân. Trong khi người dùng chỉ nhìn thấy câu trả lời văn bản hoàn toàn bình thường trên màn hình, hệ thống AI bên dưới đã âm thầm xử lý một luồng tác vụ thứ hai: lục lọi hộp thư Gmail, trích xuất dữ liệu nhạy cảm và tuồn ra ngoài. Dấu hiệu nhận biết duy nhất của người dùng chỉ là một dòng thông báo nhỏ hiển thị dòng chữ “Đã trao đổi với Gmail” (Talked to Gmail) xuất hiện sau khi hành động đọc dữ liệu đã hoàn tất.
Ngay sau khi nhận được báo cáo từ Check Point, OpenAI đã tiến hành khắc phục sự cố và xác nhận đã ngừng hoạt động dịch vụ nội bộ gặp lỗi này.
Lời cảnh tỉnh cho doanh nghiệp và bài toán phòng vệ trong kỷ nguyên AI
Thứ nhất, áp dụng triệt để nguyên tắc đặc quyền tối thiểu (Least Privilege) khi liên kết ứng dụng với AI. Thay vì cấp quyền truy cập trọn gói theo mặc định, quản trị viên chỉ nên cấp quyền cho từng tác vụ hẹp (ví dụ chỉ cho phép đọc lịch làm việc mà không bật quyền truy cập hộp thư Gmail hay Google Drive), qua đó thu hẹp tối đa diện tích dữ liệu có thể bị rò rỉ nếu xảy ra sự cố cấp container.
Thứ hai, định tuyến toàn bộ lưu lượng dữ liệu kết nối qua hệ thống phòng chống thất thoát dữ liệu (DLP) và cổng kiểm soát truy cập đám mây (CASB) để kịp thời ngăn chặn dữ liệu tuân thủ bị trích xuất trái phép ra ngoài mạng nội bộ.
Thứ ba, bắt buộc tích hợp nhật ký truy cập (logging) của các ứng dụng liên kết về hệ thống quản lý sự kiện và thông tin an ninh mạng (SIEM) của doanh nghiệp. Nếu không có cơ chế ghi lại từng thao tác đọc - ghi cùng danh mục dữ liệu, doanh nghiệp sẽ hoàn toàn “mù thông tin” và không thể phát hiện các vụ rò rỉ ngầm ngay cả khi lỗ hổng đã được vá.
Cuối cùng, đối với các nguồn dữ liệu tối mật thuộc khối nhân sự, tài chính hay pháp lý, quản trị viên cần thiết lập cơ chế buộc phải phê duyệt thủ công từng lần truy cập dữ liệu thay vì trao quyền tự động cho các trợ lý AI.