Cục An ninh mạng và phòng chống tội phạm sử dụng công nghệ cao thuộc Bộ Công an vừa phát đi thông báo cảnh báo về thủ đoạn giả mạo tin nhắn định danh thương hiệu (SMS Brandname) của các ngân hàng. Đáng chú ý, các tin nhắn lừa đảo này có thể xuất hiện ngay trong luồng tin nhắn chính thức trước đó của ngân hàng, khiến người dùng rất dễ mất cảnh giác và bị chiếm đoạt tài sản.
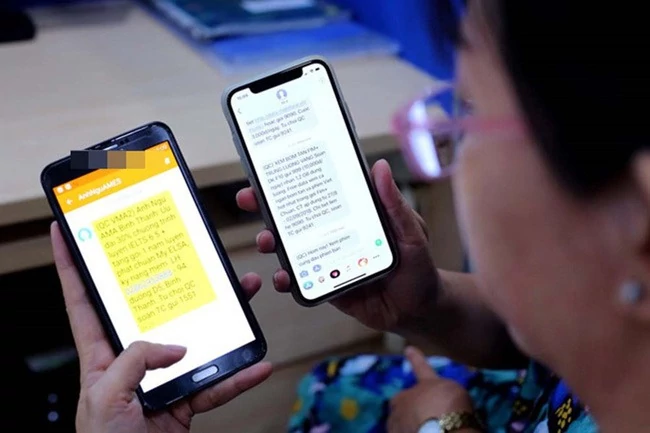 |
| Cảnh báo thủ đoạn giả mạo tin nhắn thương hiệu ngân hàng để lừa đảo. Ảnh minh họa. |
Thủ đoạn đưa tin nhắn giả vào luồng hội thoại thật
Vụ việc được ghi nhận gần đây khi một khách hàng sử dụng dịch vụ thẻ tín dụng nhận được tin nhắn mang tên ngân hàng thông báo có hơn 12.000 điểm thưởng sắp hết hạn, kèm theo đường dẫn hướng dẫn bấm vào để đổi quà. Điểm nguy hiểm là tin nhắn này xuất hiện chung một luồng với các tin nhắn thông báo biến động số dư và giao dịch hợp pháp trước đó của ngân hàng.
Theo phân tích từ cơ quan an ninh mạng, các đối tượng xấu đã sử dụng thiết bị trạm thu phát sóng di động giả mạo (trạm BTS giả) để phát tán sóng viễn thông đè lên dải tần hợp pháp trong một khu vực nhất định. Thiết bị này cho phép kẻ gian tùy biến tên người gửi trùng khớp hoàn toàn với tên thương hiệu của ngân hàng. Khi thiết bị di động của người dân bắt sóng, hệ điều hành của điện thoại sẽ tự động gom các tin nhắn có cùng tên người gửi vào chung một luồng trao đổi, dẫn đến việc người nhận tin tưởng đó là thông báo chính thức.
Kịch bản dẫn dụ và nguy cơ lộ lọt dữ liệu tài chính
Kẻ lừa đảo thường xây dựng nội dung tin nhắn nhằm tạo tâm lý hoang mang hoặc kích thích lòng tham của khách hàng. Các kịch bản phổ biến gồm có: thông báo điểm thưởng tích lũy sắp bị hủy, phát hiện dấu hiệu đăng nhập bất thường ở nơi xa, hoặc yêu cầu xác thực tài khoản gấp để tránh gián đoạn dịch vụ.
Bên dưới mỗi tin nhắn luôn đi kèm một liên kết dẫn đến trang web giả mạo có giao diện gần giống cổng thông tin chính thức của ngân hàng. Nếu người dùng làm theo hướng dẫn:
- Kẻ gian sẽ yêu cầu nhập tên đăng nhập, mật khẩu ngân hàng điện tử, mã số thẻ và mã xác thực một lần (OTP).
- Một số trường hợp đường link sẽ tự động tải về tập tin độc hại nhằm chiếm quyền điều khiển điện thoại thông minh.
- Ngay khi thu thập được các dữ liệu nhạy cảm này, các đối tượng sẽ lập tức thực hiện các lệnh chuyển tiền trái phép, rút cạn số dư trong tài khoản hoặc hạn mức thẻ tín dụng của nạn nhân.
Quy định của Ngân hàng Nhà nước và nguyên tắc phòng ngừa
Để bảo vệ người dùng dịch vụ tài chính trực tuyến, Ngân hàng Nhà nước đã ban hành quy định cụ thể tại Thông tư số 50 năm 2024 về an toàn và bảo mật cho việc cung cấp dịch vụ ngân hàng trực tuyến. Theo đó, các ngân hàng tuyệt đối không gửi tin nhắn SMS hoặc thư điện tử có chứa đường dẫn liên kết yêu cầu khách hàng bấm vào truy cập website, trừ trường hợp khách hàng chủ động yêu cầu gửi thông tin. Vì vậy, bất kỳ tin nhắn nào tự động gửi đến có chứa đường link truy cập đều là dấu hiệu lừa đảo rõ ràng.
Trước tình hình tội phạm công nghệ cao ngày càng tinh vi, cơ quan chức năng khuyến cáo người dân cần ghi nhớ các nguyên tắc an toàn sau:
- Không bấm vào đường dẫn lạ: Tuyệt đối không nhấp vào bất kỳ đường link nào được gửi qua tin nhắn SMS, dù tin nhắn đó nằm trong luồng hiển thị tên của ngân hàng.
- Bảo mật tuyệt đối thông tin xác thực: Không cung cấp mật khẩu đăng nhập, mã xác thực OTP hay mã số bí mật in trên thẻ ngân hàng cho bất kỳ ai, dưới bất kỳ hình thức nào.
- Chủ động kiểm tra qua kênh chính thống: Khi nhận được các thông báo về điểm thưởng, quà tặng hoặc cảnh báo tài khoản, người dùng nên chủ động mở ứng dụng ngân hàng đã cài đặt sẵn trên máy, truy cập website chính thức đã lưu dấu trang hoặc gọi điện thoại trực tiếp đến tổng đài ngân hàng để xác minh.
- Xử lý khẩn cấp khi phát hiện dấu hiệu bất thường: Trong trường hợp đã lỡ bấm vào liên kết và điền thông tin cá nhân, khách hàng cần liên hệ ngay lập tức với ngân hàng để yêu cầu khóa tài khoản, khóa thẻ khẩn cấp, đổi mật khẩu dịch vụ và đồng thời trình báo cơ quan công an gần nhất để được phối hợp ngăn chặn thiệt hại.